

嗨,早!
上週是難得的家庭旅遊日。照慣例,只要我出門玩,市場就會出大事。這次也沒讓我失望 😂
10 月 30 日清晨 4 點,全球最大加密貨幣交易所幣安遭到駭客入侵,約 63 億美元被搬走,折合新台幣約 2,000 億元。不僅一舉刷新加密貨幣遭駭紀錄,金額更是排名第二 Bybit 事件的 4 倍以上。
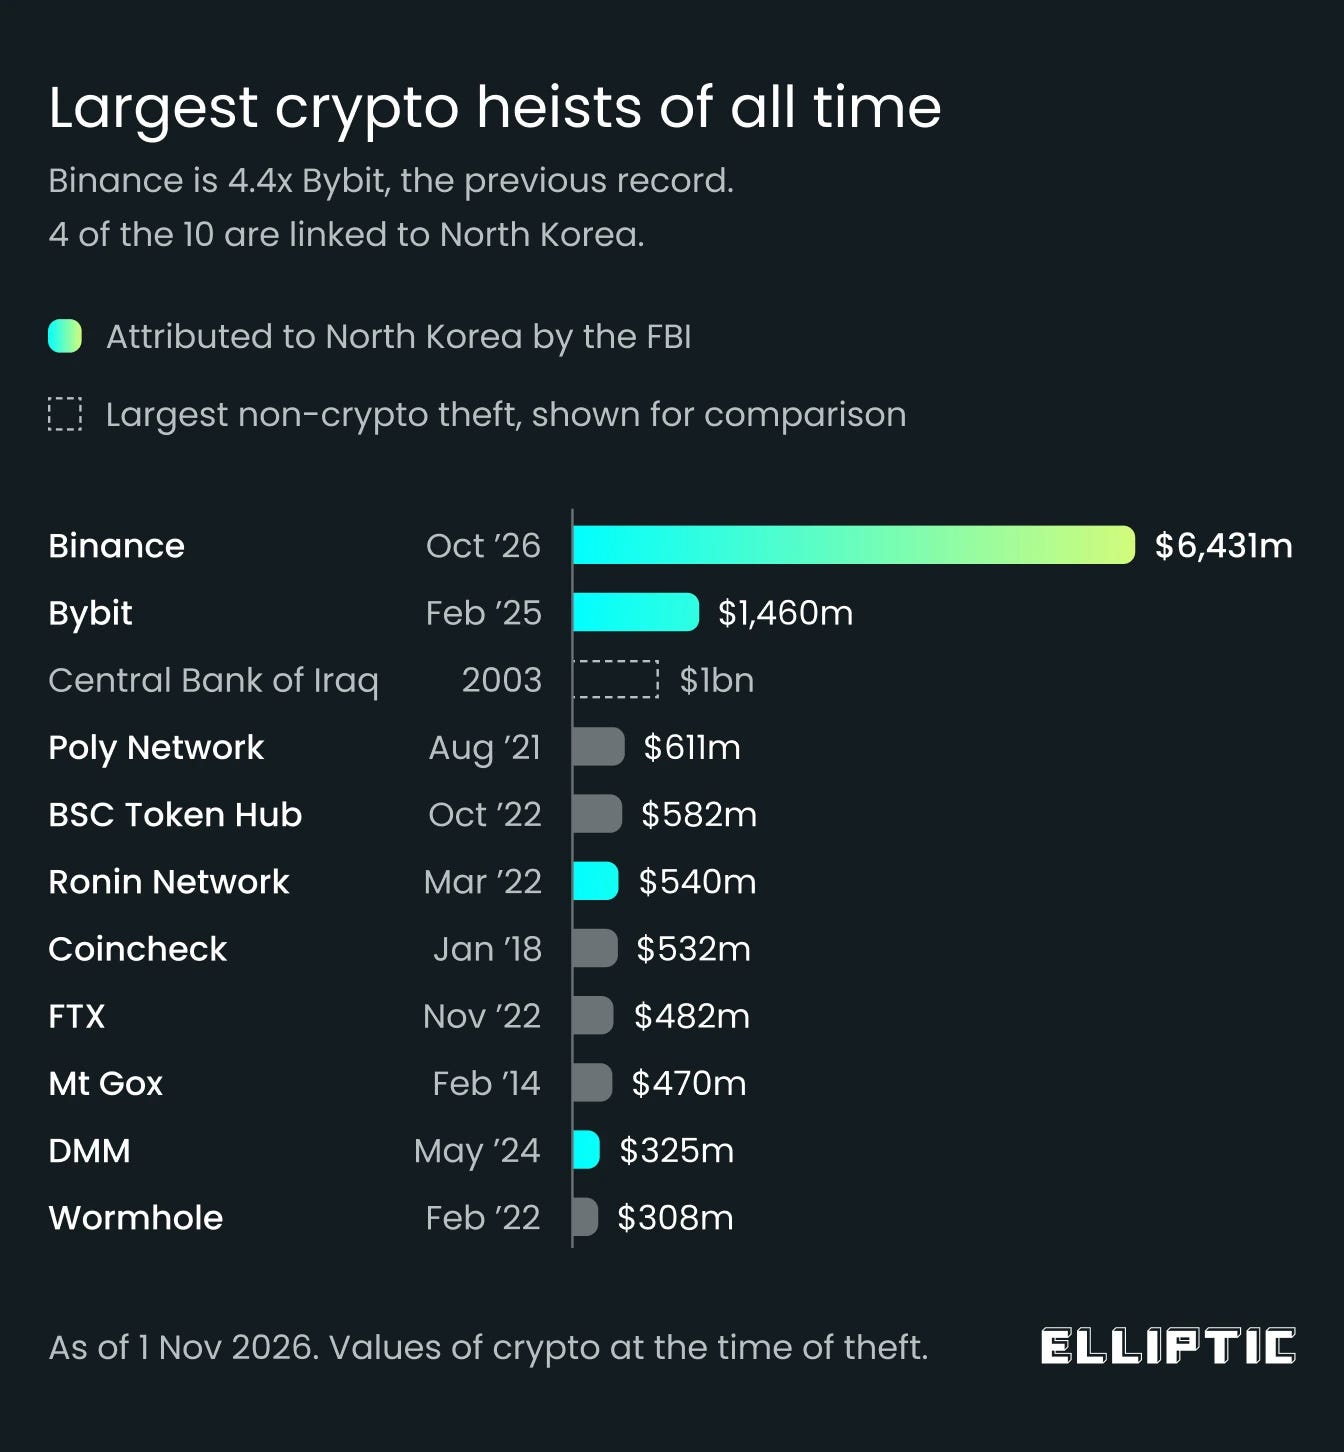
早上起床看到這則新聞,當年 FTX 那些不好的回憶都回來了。太太問我:「你有多少錢放在幣安?」
我說幾乎沒有。但人在遊樂園,還是有點心神不寧。網路上大家都在問,錢領不出來該怎麼辦?結果現在回頭看,幸好那天只是虛驚一場。
早在這篇文章動筆之前,幣安就已經動用自有資金補洞,提領陸續恢復。昨天早上,幣安又公布資產儲備證明,讓外界可以自行檢驗。
不得不說,幣安這次的危機處理真是一流水準。短短三天,從遭駭、補洞到恢復提領,就平息了這場史上最大金融竊案。速度快得讓人跌破眼鏡。
如果有人跟我一樣出門旅遊,幾天沒看新聞,回來打開幣安,可能根本察覺不到異樣。什麼?你們這段期間被偷了 2,000 億台幣?
這麼大的洞,幣安到底是如何迅速補起來?美國 FBI 事後認定是北韓駭客所為,又有哪些證據?這場破紀錄的駭客攻擊,最後為什麼反而可能對幣安有利?我先沿著鏈上金流,帶你看看這場竊案如何發生。
一筆交易清空熱錢包
假如你想搬走台幣 2,000 億元,會先準備多少本金?
時間回到幣安遭駭的兩天前。10 月 28 日下午,一組全新錢包陸續收到三筆小額轉帳,資金都來自 Tornado Cash 混幣器,加起來只值台幣兩萬多元。
這筆錢是駭客為後續行動準備的鏈上手續費。
在以太坊上,無論轉帳或執行程式,都要支付 ETH。透過混幣器轉入資金,是為了讓事後追查的人更難找出手續費的來源。
接著,駭客部署了一支自動搬錢程式。只要取得目標錢包的授權,程式就能把裡面的資產全數轉走。這次駭客瞄準的目標,是全球最大交易所幣安的熱錢包 Binance 14。
幣安說,使用者的幣大多放在離線的冷錢包。熱錢包則放在線上,專門應付用戶的日常提領。駭客如果要取得熱錢包的授權,執行自動搬錢程式,就必須想辦法騙到幣安的簽名才行。
初步調查顯示,駭客疑似入侵一名工程師的筆電,取得內部服務的存取權限後,讓系統替他送出提款交易。換言之,駭客很可能從頭到尾都沒有偷到鑰匙,而是成功使喚管理鑰匙的人,替自己開門。
10 月 30 日清晨 4 點 20 分,授權生效。駭客…


